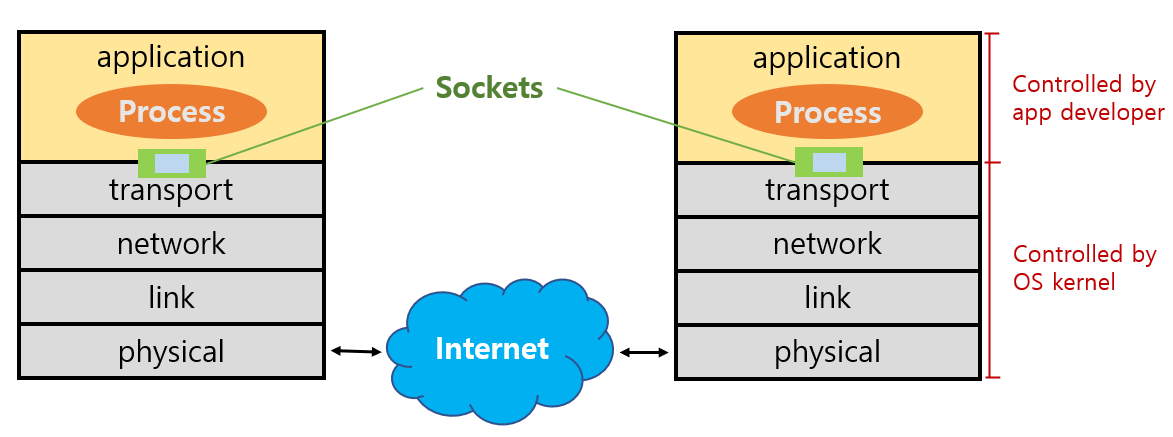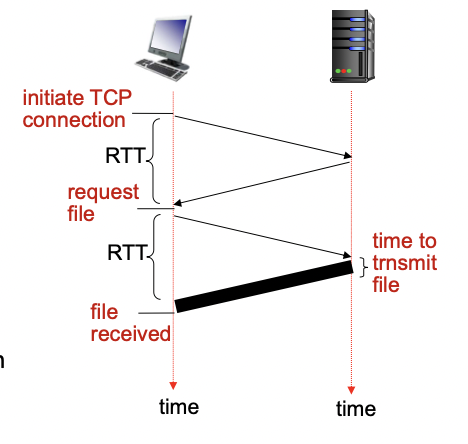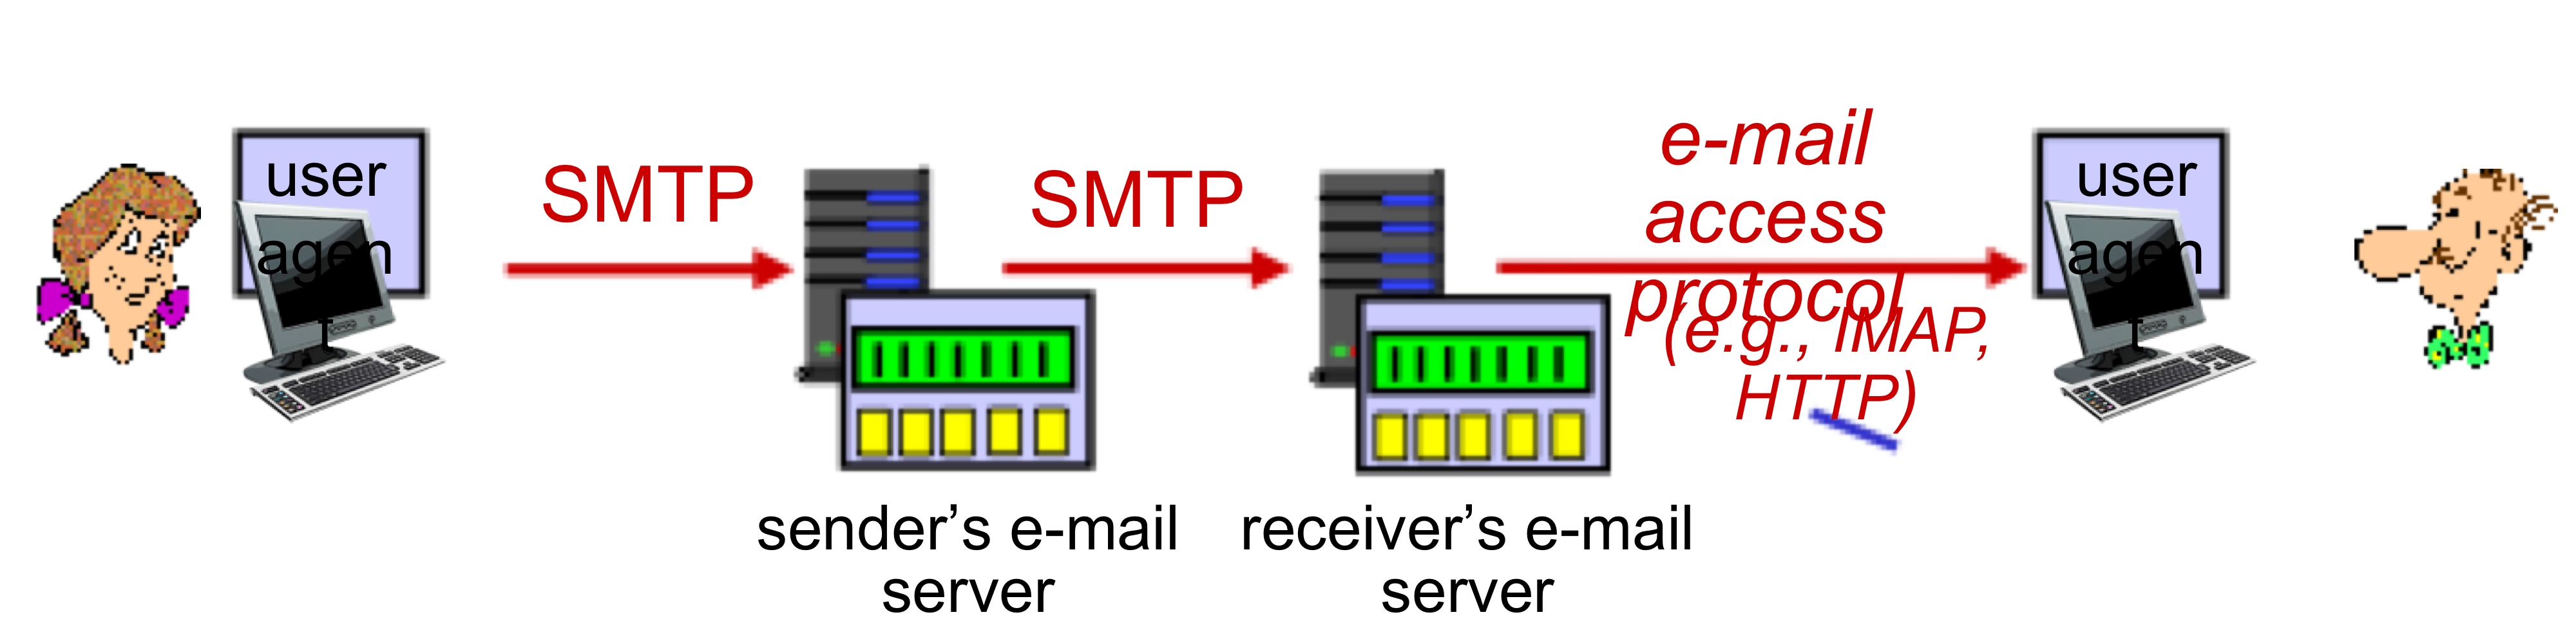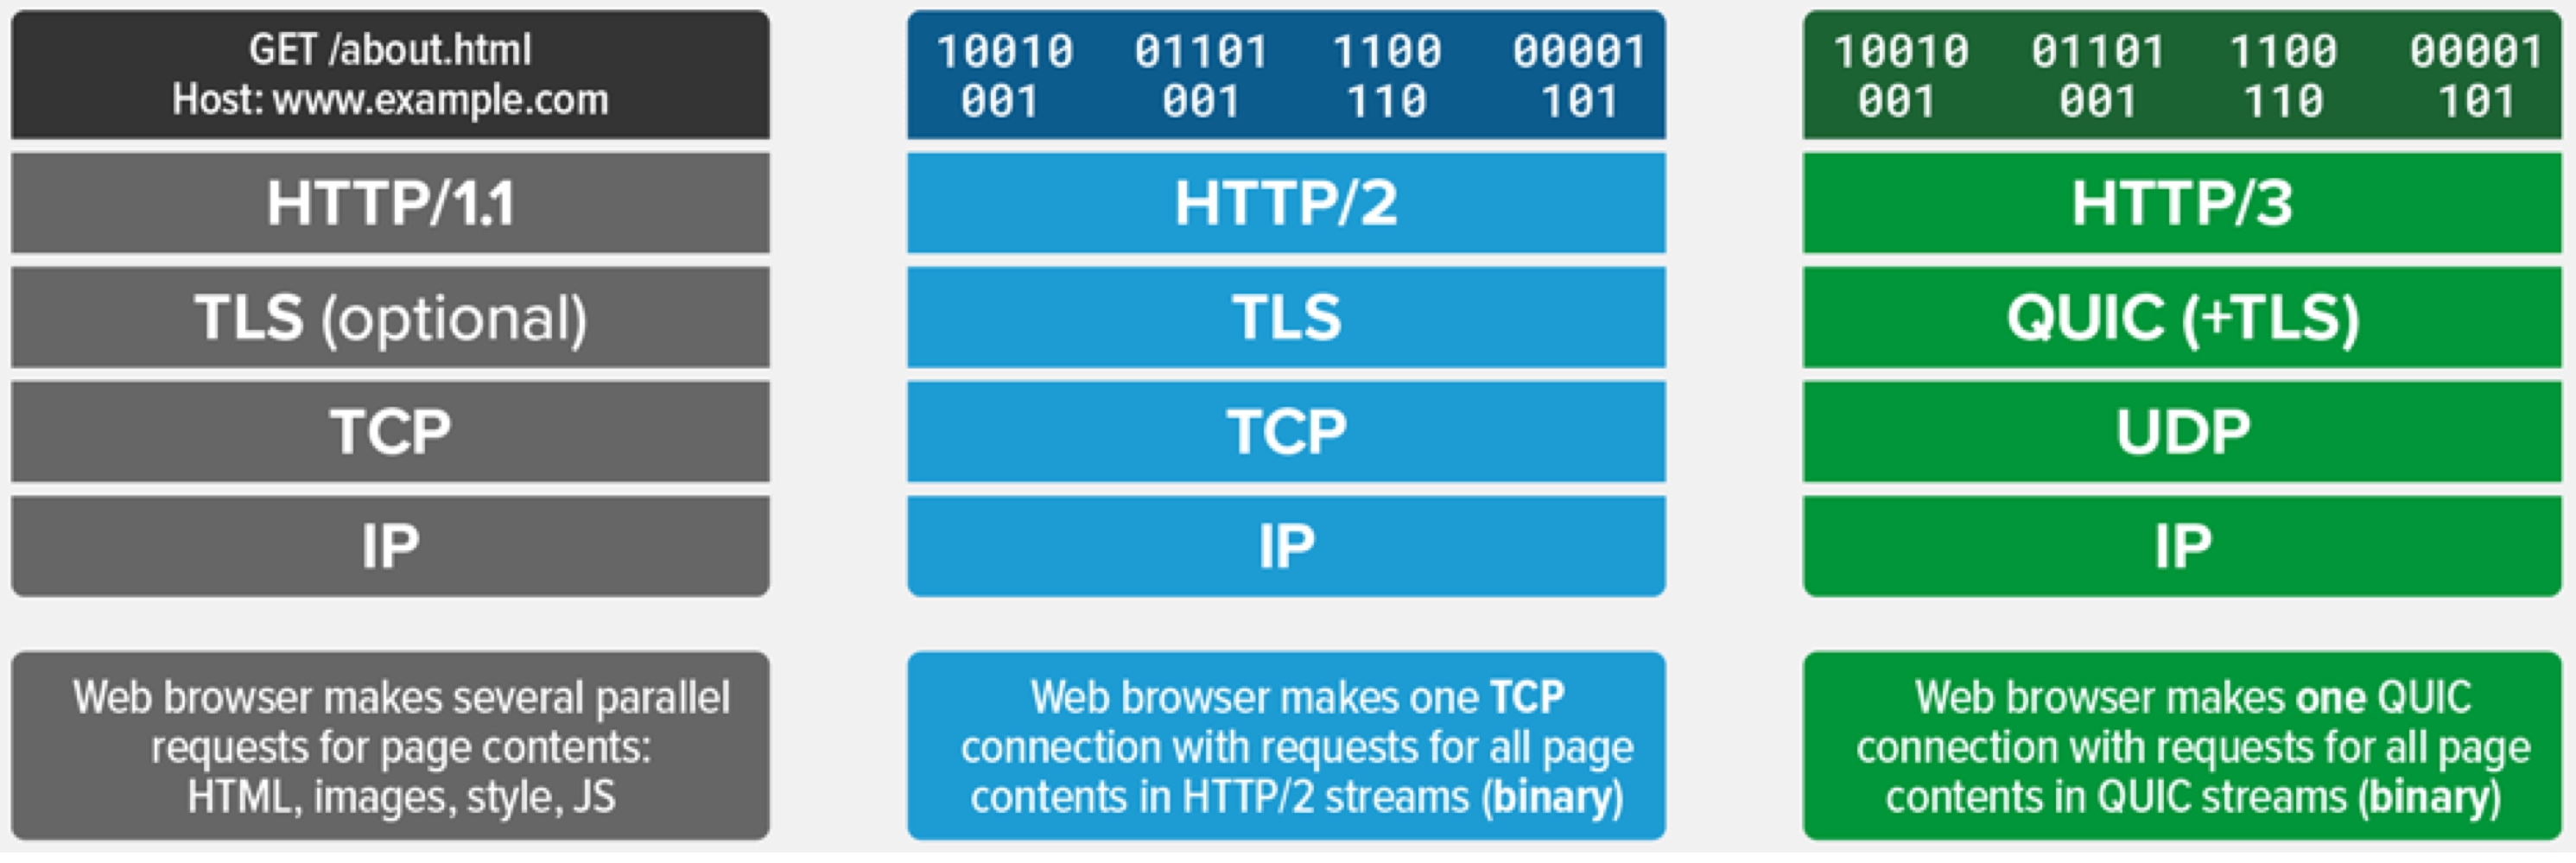
{"componentChunkName":"component---src-templates-post-jsx","path":"/[Network]ApplicationLayer/","result":{"data":{"site":{"siteMetadata":{"title":"SUbbb"}},"markdownRemark":{"id":"feb96c30-20bb-56ff-b9c5-f59e34681d18","excerpt":"OSI 7 계층은 왜 나누는 것일까? OSI 7계층은 네트워크 통신을 구성하는 요소를 7개의 계층으로 표준화한 것으로, 이를 통해 통신이 일어나는 과정을 단계별로 파악할 수 있고, 문제 발생 시 해당 문제를 파악하고 해결하기 용이해진다. OSI 7계층과 TCP/IP 5계층 OSI 7계층 중  &  계층은 TCP/IP의  계층에 속한다. OSI 7계층이 표…","html":"<blockquote>\n<p><strong>OSI 7 계층은 왜 나누는 것일까?</strong></p>\n<ul>\n<li>OSI 7계층은 네트워크 통신을 구성하는 요소를 7개의 계층으로 표준화한 것으로, 이를 통해 통신이 일어나는 과정을 단계별로 파악할 수 있고, 문제 발생 시 해당 문제를 파악하고 해결하기 용이해진다.</li>\n</ul>\n</blockquote>\n<blockquote>\n<p><strong>OSI 7계층과 TCP/IP 5계층</strong></p>\n<ul>\n<li>OSI 7계층 중 <code class=\"language-text\">Presentation</code> &#x26; <code class=\"language-text\">Session</code> 계층은 TCP/IP의 <code class=\"language-text\">Application</code> 계층에 속한다.</li>\n<li>OSI 7계층이 표준이 되기는 하지만, 실질적인 통신은 TCP/IP 5계층을 사용한다!</li>\n</ul>\n</blockquote>\n<h2>🧷 Application Layer</h2>\n<p>TCP/IP 네트워크 프로토콜 스택에서 가장 상위 계층을 담당하고 있다. 이름대로, <strong>여러 End System에게 여러 서비스를 제공하거나 받는 부분</strong>을 책임진다. <strong>응용 계층</strong>이라고도 한다.</p>\n<blockquote>\n<p><strong>\"이메일, 웹 서핑 등과 같은 서비스를 제공하고 받기 위해 어떤 형식으로 메시지를 주고 받아야 하는지의 프로토콜들이 정의되어 있는 계층\"</strong></p>\n</blockquote>\n<h3>🪚 구조</h3>\n<p>대부분의 응용 계층들은 <strong>\"Client - Server\" 구조</strong>로 이루어져 있다.</p>\n<ul>\n<li>\n<p><strong>Client</strong>는 서비스를 제공받는 호스트를 의미한다.</p>\n<ul>\n<li><code class=\"language-text\">Dynamic IP 주소</code> 를 가질 수 있으며, Client끼리는 직접 통신이 불가능하다.</li>\n</ul>\n</li>\n<li>\n<p><strong>Server</strong>는 서비스를 제공해주는 호스트를 의미한다.</p>\n<ul>\n<li><code class=\"language-text\">always-on host</code> 로, Client의 요청을 대기한다.</li>\n<li><code class=\"language-text\">Permanent IP 주소</code> 를 가져야 한다. (항상 할당되어있어야 함)</li>\n</ul>\n</li>\n</ul>\n<p>\"Client - Server\" 구조 외에, <strong>P2P 구조</strong>도 있다. 이는 임의의 <code class=\"language-text\">End System</code> 끼리 통신하는 방식이다.</p>\n<ul>\n<li>Client, Server의 구분이 없다.</li>\n<li>Peer는 다른 Peer에게 서비스를 요청한다.</li>\n<li><code class=\"language-text\">No always-on Server</code></li>\n<li>P2P File sharing이 이 방식을 이용한다.</li>\n</ul>\n<h3>🪚 Process Communicating</h3>\n<p>프로그램과 프로그램 간의 통신은 사실 해당 프로그램들의 <strong>프로세스의 통신</strong>이다.</p>\n<ul>\n<li>같은 호스트에서 두 프로세스는 <strong>IPC(Inter-process Communication) 방식</strong>을 이용하여 통신이 가능하다.</li>\n<li>\n<p>서로 다른 호스트에서는 <strong>message</strong>를 통해 통신이 가능하다.</p>\n<ul>\n<li>여기서도 Client, Server를 구분할 수 있는데,</li>\n<li>Client process: Communication 시작</li>\n<li>Server process: Client의 요청 대기</li>\n</ul>\n</li>\n</ul>\n<h3>🪚 Sockets</h3>\n<p>TCP/IP 프로토콜 스택에서는 총 5개의 계층이 존재하고, 이들간의 패킷(데이터) 송수신이 이뤄진다.</p>\n<img src='https://img1.daumcdn.net/thumb/R1280x0/?scode=mtistory2&amp;fname=https%3A%2F%2Fblog.kakaocdn.net%2Fdn%2FbQz6ga%2FbtqT02qo7Z6%2FqYgs2gKVdUP6yEkzWhw7mk%2Fimg.png' width='80%'>\n<p>Application 계층을 제외한 <strong>나머지 4계층은 모두 OS에 구현</strong>되어 있다.</p>\n<ul>\n<li>개발자에겐 보여지지 않는 부분이고, 내부적으로 알아서 패킷을 생성하고 주고 받는다.</li>\n<li>그렇다면, Application 계층과 나머지 4계층의 제일 윗단인 Transport 계층은 어떻게 메세지를 주고 받을 수 있을까?</li>\n</ul>\n<p>이때, <strong>Socket</strong>이라는 일종의 통로를 사용한다. </p>\n<ul>\n<li>이는 Application 계층과 Transport 계층 사이에 위치하여 Application 계층의 process에게 <strong>Socket API나 함수를 제공</strong>하여 메세지를 송수신할 수 있도록 돕는다.</li>\n</ul>\n<h3>🪚 Addressing Processes</h3>\n<p>메세지를 주고 받는 방법은 알았다. 하지만, 여러 Program이 있고, 그만큼 여러 Process가 존재할텐데, 어떤 Process가 메세지를 보냈는지 알아야 한다.</p>\n<ul>\n<li>이를 위해서는 Process를 식별할 수 있는 <strong>식별자</strong>가 필요하다.</li>\n<li>그리고 하나의 호스트에는 많은 process가 동작 가능하기에, <strong>IP 주소만으로는 식별이 불가능</strong>하다.</li>\n</ul>\n<p>따라서 <strong>IP 주소 + Port #</strong> 을 식별자로서 사용한다.</p>\n<ul>\n<li>\n<p>Port #은 아래와 같이 대표적으로 사용되는 예가 있다.</p>\n<ul>\n<li>HTTP server: 80</li>\n<li>HTTPS server: 443</li>\n<li>Mail server: 25</li>\n<li>Well Known Port #: 0 ~ 1024</li>\n</ul>\n</li>\n</ul>\n<h3>🪚 Application Layer Protocol Defines</h3>\n<p>응용 계층 프로토콜의 규정이다. 아래에 대한 규정이 있어야 한다.</p>\n<ol>\n<li>Types of message exchange\n: message는 <strong>요청</strong> 또는 <strong>응답</strong>일 수 있다. (request or response)</li>\n<li>Message Syntax\n: message의 어느 field가 어떻게 기술되어야 하고, 각각의 field는 어떻게 구분되는지에 대한 정보</li>\n<li>Message Semantics\n: 각 field에 담긴 정보의 의미</li>\n<li>Rules\n: 언제, 어떻게 process들이 요청하고 응답해야 하는지에 대한 정보</li>\n</ol>\n<h3>🪚 Transport Layer가 제공하는 Service</h3>\n<p>응용 계층은 전송 계층과 통신한다. 전송 계층은 2가지 종류의 서비스를 제공할 수 있는데, 아래와 같다.</p>\n<ul>\n<li>\n<p><strong>Reliable한 Service</strong></p>\n<ul>\n<li>데이터의 Write와 Read가 동일하게 발생하여 Sync가 맞다.</li>\n<li>ex. File transfer</li>\n</ul>\n</li>\n<li>\n<p><strong>Unreliable한 Service</strong></p>\n<ul>\n<li>데이터를 바로바로 전송하여 딜레이가 적다.</li>\n<li>ex. Audio</li>\n</ul>\n</li>\n</ul>\n<h3>🪚 Application Layer Protocols</h3>\n<p>인터넷은 응용 계층에 2개의 전송 프로토콜을 제공한다. TCP(Transmission Control Protocol)과 UDP(User Datagram Protocol)이다.</p>\n<ul>\n<li>이는 응용 계층이 아니라 전송 계층의 프로토콜이다!</li>\n</ul>\n<hr>\n<h2>🧷 HTTP</h2>\n<p>HTTP (Hyper Text Transfer Protocol)\n: 웹의 응용 계층 프로토콜이다.</p>\n<ul>\n<li>이는 클라이언트 프로그램과 서버 프로그램으로 구현된다.</li>\n<li>\n<p>서로 다른 end system에서 수행되는 클라이언트와 서버 프로그램은 <strong>HTTP 메세지를 통해 통신</strong>한다.</p>\n<ul>\n<li>기본적으로, 클라이언트는 <strong>어떠한 자원(object)을 요청</strong>하고, 서버는 이를 찾아 <strong>응답</strong>하는 형태이다.</li>\n</ul>\n</li>\n<li>\n<p>그리고 이는 신뢰성을 필요로 하므로, <strong>TCP 프로토콜을 사용</strong>한다.</p>\n<ul>\n<li>통신은 \"연결 초기화(클라이언트) -> 연결 수락(서버) -> HTTP 메세지 교환 -> 연결 종료\"</li>\n</ul>\n</li>\n<li>HTTP는 <strong>State-less</strong>하다. 따라서, 과거 정보에 대한 관리를 하지 않는다.</li>\n</ul>\n<p>이러한 HTTP 연결에는 <strong>두 가지 타입</strong>이 존재하는데, 아래와 같다.</p>\n<p><strong>Non-persistent HTTP</strong></p>\n<ul>\n<li>이름 그대로, 영구적이지 않다. </li>\n<li>여러 객체의 교환을 위해서는 여러 개의 연결을 필요로 한다. (일회성 연결을 여러 번 사용)</li>\n</ul>\n<p><strong>Persistent HTTP</strong></p>\n<ul>\n<li>동일한 서버와 여러 번 통신하는 경우, 불필요하게 일회성 연결을 반복하는 것을 막고자 한다.</li>\n<li>연결 하나를 고정적으로 열어두고 사용한다.</li>\n</ul>\n<p>HTTP 프로토콜을 사용한 통신의 <code class=\"language-text\">response time</code> 을 구하기 위해 간단한 <code class=\"language-text\">Non-persistent HTTP</code> 에 대한 예제를 살펴본다.</p>\n<img src='https://velog.velcdn.com/images%2Fkms9887%2Fpost%2F2d2d7518-b78c-47d2-89ec-00b9805aa03d%2Fimage.png' width='50%'>\n<ul>\n<li>RTT(Round Trip Time): 클라이언트와 서버 간 패킷이 갔다 오는데 걸리는 시간</li>\n<li>그림에서 볼 수 있듯, 연결을 초기화하고, 자원 요청한 후 이를 받는데 걸리는 시간은 <strong>2RTT + file transmission rate</strong>이다.</li>\n</ul>\n<h3>🪚 HTTP methods</h3>\n<p>HTTP는 요청 메소드를 정의하여 주어진 자원에 수행하길 원하는 행동을 나타낸다. 주요 메소드는 아래와 같다.</p>\n<p><strong>GET</strong>\n: 특정 자원의 표시를 요청한다. 이를 사용하는 요청은 오직 데이터를 받기만 한다.</p>\n<p><strong>HEAD</strong>\n: GET 요청과 동일한 응답을 요청하지만, 응답 본문을 포함하지 않는다.</p>\n<p><strong>POST</strong>\n: 특정 자원에 객체(엔티티)를 제출할 때 사용된다. 이는 서버의 상태 변화를 일으킬 수 있다.</p>\n<p><strong>PUT</strong>\n: 요청 payload를 사용해 새로운 자원을 생성하거나, 기존의 자원을 수정하는 데 사용된다.</p>\n<p><strong>PATCH</strong>\n: PUT은 자원 자체의 교체를 요구하지만, PATCH는 자원의 부분적인 수정만을 요청할 때 사용된다.</p>\n<h3>🪚 GET &#x26; POST?</h3>\n<p>두 메소드 모두 서버에 무엇인가를 요청할 때 사용하는 메소드이다. 하지만 HTTP 메소드의 목적은 특정 자원에 수행하길 원하는 행동을 명시하는 것이므로, 혼용되어서는 안된다. 따라서 두 메소드의 차이점을 알아본다.</p>\n<p><strong>GET</strong></p>\n<ul>\n<li>\n<p>요청하는 데이터가 <code class=\"language-text\">HTTP Request Message</code> 의 <code class=\"language-text\">Header</code> 부분에 담겨서 전송된다. </p>\n<ul>\n<li>때문에 <code class=\"language-text\">url</code> 상에서 <code class=\"language-text\">?</code> 뒤에 데이터가 붙어 요청을 보내게 되는 것이다. </li>\n<li>이러한 방식은 <code class=\"language-text\">url</code> 에 요청하는 데이터가 담겨가기 때문에 <strong>전송할 수 있는 데이터의 크기가 제한적</strong>이다. </li>\n<li>또한 <strong>보안</strong>이 필요한 데이터에 대해서는 데이터가 <strong>그대로 노출되므로 적절하지 않다.</strong> (ex. 비밀번호)</li>\n</ul>\n</li>\n<li>GET 요청은 캐싱될 수 있고, 브라우저 히스토리에 남는다.</li>\n<li>아스키 코드만 전송할 수 있다.</li>\n</ul>\n<p><strong>POST</strong></p>\n<ul>\n<li>\n<p>요청하는 데이터가 <code class=\"language-text\">HTTP Request Message</code> 의 <code class=\"language-text\">Body</code> 부분에 담겨서 전송된다.</p>\n<ul>\n<li><strong>전송할 수 있는 데이터의 크기가 GET 방식보다 크고, 보안면에서 조금 더 낫다.</strong> (하지만 암호화를 하지 않는다면, 언제든 노출될 수 있다.)</li>\n</ul>\n</li>\n<li>POST 요청은 캐싱될 수 없고, 브라우저 히스토리에 남지 않는다.</li>\n<li>데이터 타입에 구애받지 않는다. <strong>이진 데이터 또한 가능</strong>하다.</li>\n</ul>\n<p>GET은 <strong>데이터를 가져와서 보여주는 용도</strong>로 사용한다. 즉, <strong>서버에 어떤 변경사항을 발생시키지 않는다.</strong> 하지만 POST는 <strong>서버의 값이나 상태를 변경하기 위해 사용</strong>한다.</p>\n<p>또한, GET 요청은 캐싱될 수 있다고 했다. 그러므로, 기존에 캐싱되었던 데이터가 또다시 응답될 가능성이 있다. POST 방식으로 요청해야 할 데이터를 크기가 작다는 이유로 GET 방식으로 요청한다면, 목적에 맞지 않는 응답을 받을 가능성이 있다!</p>\n<h3>🪚 HTTP response status code</h3>\n<p>HTTP 응답 상태 코드는 특정 HTTP 요청(위에서 다룬 요청들)이 성공적으로 완료되었는지, 혹은 어떠한 문제가 발생했는지 알려준다. 응답은 총 5개의 그룹으로 나눠진다.</p>\n<ul>\n<li>정보를 제공하는 응답(1xx)</li>\n<li>성공적인 응답(2xx)</li>\n<li>리다이렉트(3xx)</li>\n<li>클라이언트 에러(4xx)</li>\n<li>서버 에러(5xx)</li>\n</ul>\n<p>그리고 흔하게 볼 수 있는 코드는 다음과 같다.</p>\n<p><strong>200</strong>: 요청이 성공적으로 처리되었다. 그리고 이 성공이라는 의미는 HTTP 메소드에 따라 다르다.</p>\n<ul>\n<li>GET: 자원을 불러와서 message body에 전송되었다.</li>\n<li>HEAD: header가 message body에 있다.</li>\n<li>PUT or POST: 수행 결과에 대한 자원이 message body에 전송되었다.</li>\n</ul>\n<p><strong>400</strong>: 이 응답은 잘못된 문법으로 인해 서버가 요청을 이해할 수 없음을 의미한다.</p>\n<p><strong>401</strong>: 비인증을 의미한다. 클라이언트는 요청한 응답을 받기 위해 스스로를 인증해야 한다.</p>\n<p><strong>404</strong>: 서버는 요청받은 자원을 찾을 수 없다. </p>\n<ul>\n<li>서버들은 비인증 클라이언트로부터 자원을 숨기기 위해 이 응답을 403 대신에 전송할 수도 있다.</li>\n</ul>\n<p><strong>418</strong>: 서버는 커피를 찻 주전자에 끓이는 것을 거절한다.</p>\n<p><strong>500</strong>: Internal Server Error, 서버가 처리 방법을 모르는 상황이 발생했음을 의미한다.</p>\n<ul>\n<li>서버 개발자라면 가장 많이 볼 수 있을 코드이다...</li>\n</ul>\n<hr>\n<h2>🧷 HTTP/2</h2>\n<p>이전까지 언급한 HTTP/1.1은 Persistent HTTP로, TCP 통신 1개당 요청 1개를 고정적으로 처리해야 하는 구조였다.</p>\n<ul>\n<li>\n<p>하지만 여러 요청이 있고, 제일 먼저 처리되는 요청의 요청량이 매우 많은 경우, 뒤의 요청들은 대기해야 한다.</p>\n<ul>\n<li>이를 <strong>Head-Of-Line Blocking 문제</strong>라 한다. 그리고 이는 HTTP/2에서 해결하고 있다.</li>\n</ul>\n</li>\n</ul>\n<h3>🪚 HTTP/2: HOL blocking 해결</h3>\n<span class='gatsby-resp-image-wrapper' style='position: relative; display: block; margin-left: auto; margin-right: auto; max-width: 680px; margin-bottom: 16px;'>\n      <a class='gatsby-resp-image-link' href='/static/847dbca5781a74127f05efe70bab09d7/7643f/HOLblocking.jpg' style='display: block' target='_blank' rel='noopener'>\n    <span class='gatsby-resp-image-background-image' style=\"padding-bottom: 54.11764705882353%; position: relative; bottom: 0; left: 0; background-image: url('data:image/jpeg;base64,/9j/2wBDABALDA4MChAODQ4SERATGCgaGBYWGDEjJR0oOjM9PDkzODdASFxOQERXRTc4UG1RV19iZ2hnPk1xeXBkeFxlZ2P/2wBDARESEhgVGC8aGi9jQjhCY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2P/wgARCAALABQDASIAAhEBAxEB/8QAGQAAAgMBAAAAAAAAAAAAAAAAAAMBAgQF/8QAFAEBAAAAAAAAAAAAAAAAAAAAAf/aAAwDAQACEAMQAAAB6qtlEkaD/8QAGRAAAwADAAAAAAAAAAAAAAAAAQIDABAS/9oACAEBAAEFArUM8nUuZnpGA3//xAAUEQEAAAAAAAAAAAAAAAAAAAAQ/9oACAEDAQE/AT//xAAVEQEBAAAAAAAAAAAAAAAAAAAQIf/aAAgBAgEBPwGH/8QAGBABAQEBAQAAAAAAAAAAAAAAAQBhEDH/2gAIAQEABj8CNnCFvO//xAAbEAEAAgIDAAAAAAAAAAAAAAABABEhMVFxgf/aAAgBAQABPyFBBcNrzFRF2UzEbD2QxqjyGp//2gAMAwEAAgADAAAAEFsv/8QAFxEAAwEAAAAAAAAAAAAAAAAAARARMf/aAAgBAwEBPxCG6v/EABgRAAIDAAAAAAAAAAAAAAAAAAARASEx/9oACAECAQE/EGmWSf/EAB0QAQEAAgIDAQAAAAAAAAAAAAERACExQVFxkfH/2gAIAQEAAT8QNVBIuifuACVQXb5+ZpwZji5JWjiDMU6+gGABANdZ/9k='); background-size: cover; display: block;\"></span>\n  <img class='gatsby-resp-image-image' alt='HOLblocking' title='HOLblocking' src='/static/847dbca5781a74127f05efe70bab09d7/a22ce/HOLblocking.jpg' srcset='/static/847dbca5781a74127f05efe70bab09d7/0b705/HOLblocking.jpg 170w,\n/static/847dbca5781a74127f05efe70bab09d7/31389/HOLblocking.jpg 340w,\n/static/847dbca5781a74127f05efe70bab09d7/a22ce/HOLblocking.jpg 680w,\n/static/847dbca5781a74127f05efe70bab09d7/29373/HOLblocking.jpg 1020w,\n/static/847dbca5781a74127f05efe70bab09d7/232dc/HOLblocking.jpg 1360w,\n/static/847dbca5781a74127f05efe70bab09d7/7643f/HOLblocking.jpg 1847w' sizes='(max-width: 680px) 100vw, 680px' style='width:100%;height:100%;margin:0;vertical-align:middle;position:absolute;top:0;left:0;' loading='lazy' decoding='async'>\n  </a>\n    </span>\n<p>요청에 대한 응답을 <strong>frame이라는 단위로 쪼개어 전송</strong>한다.</p>\n<ul>\n<li>위 그림에서, 비교적 요청량이 적은 O2, O3, O4의 응답 속도는 빨라지고, O1은 비교적 느리게 응답받을 것이다.</li>\n</ul>\n<hr>\n<h2>🧷 HTTP/3</h2>\n<p>HTTP/2는 HOL blocking 문제를 해결한 듯하다. 하지만, TCP 프로토콜을 사용하는 이상, TCP 패킷이 네트워크 경로상에서 손실된다면 입력 스트림에 공백이 생겨 그 다음에 오는 데이터(바이트)도 <strong>재전송</strong>으로 인해 지연이 발생한다. (TCP는 전송 제어 프로토콜이므로, 재전송을 수행)</p>\n<ul>\n<li>특히, HTTP/2는 <strong>여러 개의 HTTP 스트림을 하나의 TCP 연결로 처리</strong>하기에 손실에 대해 더 크게 영향을 받는다.</li>\n</ul>\n<p>따라서, HTTP/3가 등장하게 되었고, 이는 TCP가 아닌 <strong>UDP를 사용</strong>한다.</p>\n<ul>\n<li>\n<p>정확하게는 <strong>QUIC</strong>라는 프로토콜 위에서 돌아가는 HTTP이다.</p>\n<ul>\n<li>QUIC(Quick UDP Internet Connection)</li>\n</ul>\n</li>\n</ul>\n<p>TCP는 3-way-handshake, 연결 종료 시 사용하는 4-way-handshake 등 오버헤드와 HOL blocking 문제를 피할 수 없다. 하지만 <strong>QUIC는 TCP handshake 과정을 최적화하는 것에 초점을 맞춰 설계</strong>되었다.</p>\n<ul>\n<li>기본적으로 UDP는 데이터그램 방식을 사용하기에 각 패킷 간의 순서가 존재하지 않는 <strong>독립적인 패킷</strong>이다.</li>\n</ul>\n<p>아래는 각 HTTP 버전에 대한 간략한 그림이다.</p>\n<span class='gatsby-resp-image-wrapper' style='position: relative; display: block; margin-left: auto; margin-right: auto; max-width: 680px; margin-bottom: 16px;'>\n      <a class='gatsby-resp-image-link' href='/static/7f009adba5d496c4782ec55b6eb9b5a9/7e2a2/HTTP1%2C2%2C3.jpg' style='display: block' target='_blank' rel='noopener'>\n    <span class='gatsby-resp-image-background-image' style=\"padding-bottom: 33.529411764705884%; position: relative; bottom: 0; left: 0; background-image: url('data:image/jpeg;base64,/9j/2wBDABALDA4MChAODQ4SERATGCgaGBYWGDEjJR0oOjM9PDkzODdASFxOQERXRTc4UG1RV19iZ2hnPk1xeXBkeFxlZ2P/2wBDARESEhgVGC8aGi9jQjhCY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2P/wgARCAAHABQDASIAAhEBAxEB/8QAFgABAQEAAAAAAAAAAAAAAAAAAAID/8QAFQEBAQAAAAAAAAAAAAAAAAAAAgP/2gAMAwEAAhADEAAAAdaFGBIf/8QAGBAAAgMAAAAAAAAAAAAAAAAAAAIBEiL/2gAIAQEAAQUCVSuIU//EABYRAAMAAAAAAAAAAAAAAAAAAAIQMf/aAAgBAwEBPwE6v//EABURAQEAAAAAAAAAAAAAAAAAABBC/9oACAECAQE/AZP/xAAYEAACAwAAAAAAAAAAAAAAAAAAAQIQcf/aAAgBAQAGPwJ4Sr//xAAaEAABBQEAAAAAAAAAAAAAAAAAAREhMVFh/9oACAEBAAE/IUsngliw/9oADAMBAAIAAwAAABCID//EABcRAAMBAAAAAAAAAAAAAAAAAAABsdH/2gAIAQMBAT8Qnokf/8QAFhEAAwAAAAAAAAAAAAAAAAAAARAx/9oACAECAQE/EBa//8QAGhABAAIDAQAAAAAAAAAAAAAAAQBhESExQf/aAAgBAQABPxA3GzNFkSAYU3GDBAXwn//Z'); background-size: cover; display: block;\"></span>\n  <img class='gatsby-resp-image-image' alt='HTTP1 2 3' title='HTTP1 2 3' src='/static/7f009adba5d496c4782ec55b6eb9b5a9/a22ce/HTTP1%2C2%2C3.jpg' srcset='/static/7f009adba5d496c4782ec55b6eb9b5a9/0b705/HTTP1%2C2%2C3.jpg 170w,\n/static/7f009adba5d496c4782ec55b6eb9b5a9/31389/HTTP1%2C2%2C3.jpg 340w,\n/static/7f009adba5d496c4782ec55b6eb9b5a9/a22ce/HTTP1%2C2%2C3.jpg 680w,\n/static/7f009adba5d496c4782ec55b6eb9b5a9/29373/HTTP1%2C2%2C3.jpg 1020w,\n/static/7f009adba5d496c4782ec55b6eb9b5a9/232dc/HTTP1%2C2%2C3.jpg 1360w,\n/static/7f009adba5d496c4782ec55b6eb9b5a9/7e2a2/HTTP1%2C2%2C3.jpg 2982w' sizes='(max-width: 680px) 100vw, 680px' style='width:100%;height:100%;margin:0;vertical-align:middle;position:absolute;top:0;left:0;' loading='lazy' decoding='async'>\n  </a>\n    </span>\n<hr>\n<h2>🧷 HTTP &#x26; HTTPS</h2>\n<img src='https://www.cloudflare.com/img/learning/security/glossary/what-is-ssl/http-vs-https.svg' width='70%'>\n<h3>🪚 HTTP의 문제점</h3>\n<ul>\n<li>HTTP는 평문 통신이므로 도청이 가능하다.</li>\n<li>통신 상대를 확인하지 않아 위장이 가능하다.</li>\n<li>완전성을 증명할 수 없어 변조가 가능하다.</li>\n</ul>\n<blockquote>\n<p>위의 문제들은 암호화를 사용하지 않는 모든 프로토콜에도 적용되는 문제점이다.</p>\n</blockquote>\n<p>각 문제점을 하나하나 살펴보면,</p>\n<p>❗️<strong>TCP/IP는 도청 가능한 네트워크다.</strong></p>\n<ul>\n<li>TCP/IP 구조의 통신은 전부 통신 경로 상에서 엿볼 수 있다. 패킷을 수집하는 것만으로도 도청이 가능하다. 따라서 <strong>암호화</strong>의 과정이 필요하다.</li>\n</ul>\n<blockquote>\n<p>보완방법</p>\n</blockquote>\n<ol>\n<li>\n<p>통신 자체를 암호화 <code class=\"language-text\">SSL(Secure Socket Layer)</code> 또는 <code class=\"language-text\">TLS(Transport Layer Security)</code> 프로토콜과 조합함으로써 HTTP의 통신 내용을 암호화할 수 있다. </p>\n<ol>\n<li>SSL을 조합한 HTTP를 <strong>HTTPS(HTTP Secure)</strong> 또는 <strong>HTTP over SSL</strong>이라 한다.</li>\n</ol>\n</li>\n<li>콘텐츠를 암호화한다. 말 그대로 HTTP를 사용해서 운반하는 내용인 <strong>HTTP message에 포함되는 콘텐츠만 암호화</strong>한다. 수신측에서는 이를 <strong>복호화하는 과정이 필요</strong>하다.</li>\n</ol>\n<p>❗️<strong>통신 상대를 확인하지 않아 위장이 가능하다.</strong></p>\n<ul>\n<li>HTTP에 의한 통신은 상대방을 확인하는 처리가 없어 누구든지 요청을 보낼 수 있다. IP 주소나 포트 등에서 그 웹 서버에 접근 제한이 없는 경우, 요청이 오면 무조건 응답을 반환해야 한다. 그렇기에 아래와 같은 문제점을 유발한다.</li>\n<li>요청을 보낸 곳의 웹 서버가 원래 의도한 응답을 보내야 하는 웹 서버인지 확인 불가능하다.</li>\n<li>응답을 반환한 곳의 클라이언트가 원래 의도한 요청을 보낸 클라이언트인지 확인 불가능하다.</li>\n<li>통신하고 있는 상대가 접근이 허가된 상대인지 확인 불가능하다.</li>\n<li>어디에서 누가 요청을 보낸 것인지 확인 불가능하다.</li>\n<li>의미없는 요청 또한 수신하여 DoS 공격을 방지할 수 없다.</li>\n</ul>\n<blockquote>\n<p>보완 방법</p>\n</blockquote>\n<ol>\n<li>위에서 언급한 <code class=\"language-text\">SSL</code> 은 상대를 확인하는 수단으로 <strong>증명서</strong>를 제공한다. 증명서는 신뢰할 수 있는 <strong>제 3의 기관에 의해 발행</strong>되는 것이기에 서버나 클라이언트를 증명할 수 있다. 그리고 이를 이용해 통신 상대가 내가 통신하고자 하는 서버임을 나타낼 수 있고, 이용자는 개인 정보 누설 등의 위험성이 줄어들게 된다. (또한 클라이언트는 이 증명성를 이용해 본인 확인을 하고, 웹 사이트 인증에서도 사용할 수 있다.)</li>\n</ol>\n<blockquote>\n<p><strong>DoS(Denial-of-Service) Attack</strong>\n: 시스템을 악의적으로 공격해 해당 시스템의 자원을 부족하게 하여 원래 의도된 용도로 사용하지 못하게 하는 공격이다.</p>\n<ul>\n<li>대량의 패킷을 통신망으로 보내고, 특정 서버에 수많은 접속 시도를 하는 등으로 정상적인 서비스 제공을 하지 못하게 한다. </li>\n<li><strong>통신 상대를 확인하지 않는 HTTP 통신의 특성상 이를 방지할 수 없다.</strong></li>\n</ul>\n</blockquote>\n<p>❗️<strong>완전성을 증명할 수 없어 변조가 가능하다.</strong></p>\n<ul>\n<li>완전성은 정보의 정확성을 의미한다. \"서버 또는 클라이언트에서 수신한 내용이 송신측에서 보낸 내용과 일치한다는 것을 보장할 수 없다\"는 것이다. </li>\n<li>요청이나 응답이 발신된 후, 상대가 수신하기 전까지 누군가에 의해 변조되더라도 이 사실을 알 수 없다. 이와 같이 공격자가 요청이나 응답을 가로채 변조하는 공격을 <strong>중간자 공격, Man in the middle</strong>이라 한다.</li>\n</ul>\n<blockquote>\n<p>보완 방법</p>\n</blockquote>\n<ol>\n<li><code class=\"language-text\">MD5</code>, <code class=\"language-text\">SHA-1</code> 등의 해시 값을 확인하는 방법과 디지털 서명을 확인하는 방법이 존재하지만, 이는 확실한 방법은 아니다. </li>\n<li>확실한 방지를 위해서는 <strong>HTTPS</strong>를 사용해야 한다. 왜냐면, <code class=\"language-text\">SSL</code> 에는 인증이나 암호화, 메세지 다이제스트(해시) 기능을 제공하고 있기 때문이다.</li>\n</ol>\n<blockquote>\n<p><strong>메세지 다이제스트</strong>\n: <strong>메세지(데이터)의 해시값</strong>(다이제스트 값)을 계산하여 데이터와 함께 전송한다. 중간자 공격이 발생하더라도, 다이제스트 값을 확인함으로써 데이터의 변조 사실을 확인할 수 있다.</p>\n<ul>\n<li>데이터의 무결성을 보장해주는 방법이다.</li>\n</ul>\n</blockquote>\n<blockquote>\n<p><strong>SSL과 TLS</strong>\n: SSL은 TLS은 이전 버전의 프로토콜이다. 혼합되어 많이 사용한다.</p>\n</blockquote>\n<h3>🪚 HTTPS</h3>\n<p>이는 HTTP에 암호화와 인증, 그리고 완전성 보호를 더한 것이다. </p>\n<p>HTTPS는 <strong>SSL을 덮어쓴 HTTP</strong>라고 할 수 있다. 새로운 응용 계층의 프로토콜은 아니다.</p>\n<ul>\n<li>HTTP 통신하는 소켓 부분을 <code class=\"language-text\">SSL(Secure Socket Layer)</code> 또는 <code class=\"language-text\">TLS(Transport Layer Security)</code> 라는 프로토콜로 대체한 것이다.</li>\n<li>HTTP는 TCP와 직접 통신했지만, <strong>HTTPS에서는 HTTP는 SSL과 통신하고, SSL이 TCP와 통신</strong>하게 된다.</li>\n</ul>\n<p>❓<strong>모든 웹 사이트에서 HTTPS를 사용해도 될까?</strong></p>\n<ul>\n<li>당연하게도, 평문 통신에 비해 암호화된 통신은 더 많은 자원을 요구한다. 통신마다 이러한 추가 자원 소비는 서버 한 대당 평균 요청 처리량을 감소시킨다.</li>\n<li>하지만 최근에는 하드웨어의 발달로 HTTPS 통신에서의 속도 저하가 거의 일어나지 않으며, 새로운 표준인 HTTP 2.0을 함께 이용하면 오히려 HTTP보다 더 빠르게 동작한다.</li>\n<li>따라서 현재는 모든 웹 페이지에서 HTTPS를 적용하는 방향으로 바뀌어 가고 있다.</li>\n</ul>\n<blockquote>\n<p><strong>HTTPS와 구글</strong></p>\n<ul>\n<li>구글은 2014년, 모든 웹 사이트에 HTTPS를 요구했고, SSL 보안 사이트에 대해 높은 검색 순위로 보상했다. </li>\n<li>이후 2018년에는 검색 순위 보상이 아닌, SSL 인증서가 없는 사이트에 대한 불이익을 가했다. (해당 사이트는 Chrome 브라우저에 \"안전하지 않음\"이라 표시된다.)</li>\n</ul>\n</blockquote>\n<hr>\n<h2>🧷 SMTP</h2>\n<p>Simple Mail Transfer Protocol의 약자로, 인터넷에서 이메일을 보내기 위해 사용되는 프로토콜이다.</p>\n<ul>\n<li>Port #은 25</li>\n<li>TCP를 사용하여, 송신측의 내용과 수신측의 내용이 같아야 한다.</li>\n</ul>\n<h3>🪚 SMTP &#x26; HTTP</h3>\n<p><strong>HTTP</strong></p>\n<ul>\n<li>요청을 하면 데이터를 전송한다. (pull)</li>\n<li>아스키 코드를 사용한 요청과 응답, 상태 코드 존재</li>\n<li>content type이 한 type으로만 전송 가능하다.</li>\n</ul>\n<p><strong>SMTP</strong></p>\n<ul>\n<li>요청과 상관없이 데이터를 전송한다. (push)</li>\n<li>아스키 코드를 사용한 요청과 응답, 상태 코드 존재</li>\n<li>content type이 한 가지로 제한되지 않고, 여러 type으로 전송 가능하다.</li>\n</ul>\n<h3>🪚 Mail Access Protocols</h3>\n<span class='gatsby-resp-image-wrapper' style='position: relative; display: block; margin-left: auto; margin-right: auto; max-width: 680px; margin-bottom: 16px;'>\n      <a class='gatsby-resp-image-link' href='/static/a5af714748c8f13b5a6c378f7f2f8488/91c2a/mailaccessprotocol.jpg' style='display: block' target='_blank' rel='noopener'>\n    <span class='gatsby-resp-image-background-image' style=\"padding-bottom: 24.11764705882353%; position: relative; bottom: 0; left: 0; background-image: url('data:image/jpeg;base64,/9j/2wBDABALDA4MChAODQ4SERATGCgaGBYWGDEjJR0oOjM9PDkzODdASFxOQERXRTc4UG1RV19iZ2hnPk1xeXBkeFxlZ2P/2wBDARESEhgVGC8aGi9jQjhCY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2NjY2P/wgARCAAFABQDASIAAhEBAxEB/8QAFgABAQEAAAAAAAAAAAAAAAAAAAIF/8QAFQEBAQAAAAAAAAAAAAAAAAAAAAH/2gAMAwEAAhADEAAAAdkFiP/EABcQAQEBAQAAAAAAAAAAAAAAAAESAiH/2gAIAQEAAQUCRMg1PP/EABQRAQAAAAAAAAAAAAAAAAAAABD/2gAIAQMBAT8BP//EABQRAQAAAAAAAAAAAAAAAAAAABD/2gAIAQIBAT8BP//EABgQAQEAAwAAAAAAAAAAAAAAAAEAIjEy/9oACAEBAAY/Aumcm23/xAAZEAADAQEBAAAAAAAAAAAAAAAAARExIVH/2gAIAQEAAT8h5iltGMDwUIrRbT//2gAMAwEAAgADAAAAEAPv/8QAFREBAQAAAAAAAAAAAAAAAAAAABH/2gAIAQMBAT8QV//EABURAQEAAAAAAAAAAAAAAAAAAAAR/9oACAECAQE/EEf/xAAcEAEAAgIDAQAAAAAAAAAAAAABACERMUFRYXH/2gAIAQEAAT8Qdmuk5518hS2ROlRknAZWfWf/2Q=='); background-size: cover; display: block;\"></span>\n  <img class='gatsby-resp-image-image' alt='mailaccessprotocol' title='mailaccessprotocol' src='/static/a5af714748c8f13b5a6c378f7f2f8488/a22ce/mailaccessprotocol.jpg' srcset='/static/a5af714748c8f13b5a6c378f7f2f8488/0b705/mailaccessprotocol.jpg 170w,\n/static/a5af714748c8f13b5a6c378f7f2f8488/31389/mailaccessprotocol.jpg 340w,\n/static/a5af714748c8f13b5a6c378f7f2f8488/a22ce/mailaccessprotocol.jpg 680w,\n/static/a5af714748c8f13b5a6c378f7f2f8488/29373/mailaccessprotocol.jpg 1020w,\n/static/a5af714748c8f13b5a6c378f7f2f8488/232dc/mailaccessprotocol.jpg 1360w,\n/static/a5af714748c8f13b5a6c378f7f2f8488/91c2a/mailaccessprotocol.jpg 3999w' sizes='(max-width: 680px) 100vw, 680px' style='width:100%;height:100%;margin:0;vertical-align:middle;position:absolute;top:0;left:0;' loading='lazy' decoding='async'>\n  </a>\n    </span>\n<p>Mail Access Protocol: 사용자 요청에 대한 응답을 처리하기 위해 메일 서버가 사용하는 프로토콜로, IMAP, POP3가 있다.</p>\n<ol>\n<li>발신자가 메일 전송을 요청하면, SMTP를 이용해 발신자의 메일 서버에 메일을 push한다.</li>\n<li>발신자의 메일 서버에서 수신자의 메일 서버로 해당 메일을 다시 push한다.</li>\n<li>수신자의 메일 서버에서는 이를 가지고 있다가, 수신자가 메일 확인을 요청하면, IMAP or POP3와 같은 Mail Access Protocol을 사용해 응답을 보낸다.</li>\n</ol>\n<hr>\n<h2>🧷 DNS</h2>\n<p>Domain Name System의 약자로, 응용 계층의 프로토콜이다. <strong>여러 Name Server의 계층 구조로 구현된 분산 데이터베이스</strong>이다. </p>\n<ul>\n<li>IP 주소와 그에 해당하는 Name을 매핑시키기 위해 DB에 이를 저장하는데, 1개의 DB로는 많은 요청에 대한 처리가 불가능하기에 분산 DB를 사용한다.</li>\n</ul>\n<h3>🪚 DNS Services</h3>\n<ul>\n<li>Host Name -> Name 변환</li>\n<li>Host Aliasing</li>\n<li>Mail Server Aliasing</li>\n<li>Load Distribution(하나의 이름을 가진 여러 IP 주소가 가능하게 함으로써, 한 서버로 요청이 몰리지 않게 분산)</li>\n</ul>\n<h3>🪚 DNS Round Robin 방식</h3>\n<p><strong>문제점</strong></p>\n<ol>\n<li>\n<p>서버의 수만큼 공인 IP 주소가 필요하다. </p>\n<ol>\n<li>서버 부하의 분산을 위해 서버의 수를 늘리기 위해서는 그만큼의 공인 IP가 필요하다.</li>\n</ol>\n</li>\n<li>\n<p>균등하게 분산되지 않는다. </p>\n<ol>\n<li>모바일 사이트와 같은 경우, 스마트폰의 접속은 \"캐리어 게이트웨이\"라는 프록시 서버를 경유한다. 프록시 서버에서는 이름 변환 결과가 일정 시간동안 캐싱되어, 같은 프록시 서버를 경유하는 접속은 캐싱이 남아있는 동안 같은 서버로 접속된다.</li>\n<li>또한, PC용 웹 브라우저도 DNS 질의 결과를 캐싱하기에 균등한 부하 분산이 제대로 이루어지지 않는다. </li>\n</ol>\n</li>\n<li>\n<p>서버가 다운되어 확인이 불가하다.</p>\n<ol>\n<li>DNS 서버는 웹 서버의 부하나 접속 수 등의 상황에 따라 질의결과를 제어할 수 없다. 즉, 웹 서버의 부하가 높아 응답이 느려지거나, 접속 수가 가득 차서 접속을 처리할 수 없는 상황이어도 이를 감지하지 못한다. </li>\n<li>이는 사용자들에게 다운된 서버로 연결시키기도 한다.</li>\n</ol>\n</li>\n</ol>\n<p>따라서 Round Robin 방식을 기반으로 다른 SW와 조합해서 관리해야 한다. 아래는 그러한 <strong>DNS 스케줄링 알고리즘</strong>이다.</p>\n<ul>\n<li>\n<p><strong>Weighted Round Robin(WRR)</strong></p>\n<ul>\n<li>각각의 웹 서버에 가중치를 부여하여 분산 비율을 변경한다. 물론 가중치가 큰 서버일수록 빈번하게 선택되므로 처리능력이 높은 서버는 가중치를 높게 설정하는 것이 좋을 것이다.</li>\n</ul>\n</li>\n<li>\n<p><strong>Least Connection</strong></p>\n<ul>\n<li>접속 클라이언트 수가 가장 적은 서버를 선택한다. 로드밸런서에서 실시간으로 connection 수를 관리하거나 각 서버에서 주기적으로 알려주는 것이 필요하다.</li>\n</ul>\n</li>\n</ul>\n<hr>\n<h2>🧷 웹 통신의 큰 흐름</h2>\n<h3>🪚 주소창에 특정 URL 값을 입력시키면 어떤 일이 일어날까?</h3>\n<p><strong>브라우저</strong></p>\n<ol>\n<li>\n<p>URL에 입력된 값을 브라우저 내부에서 파싱한다. (프로토콜, URL, Port #)</p>\n<ol>\n<li>Port #를 명시하지 않아도 브라우저에 설정된 기본값으로 지정한다.(HTTP: 80, HTTPS: 443)</li>\n</ol>\n</li>\n<li>조사된 의미에 따라 HTTP 요청 메세지를 만든다.</li>\n<li>만들어진 메세지를 웹 서버로 전송한다.</li>\n</ol>\n<p>이때 만들어진 메세지 전송은 브라우저가 하는 것이 아닌 OS에 의뢰하여 전송한다. (브라우저는 메세지를 네트워크에 송출하는 기능이 없다.)</p>\n<ul>\n<li>단, OS에 의뢰할 떄는 도메인명이 아닌 <strong>IP 주소</strong>로 메세지를 받을 상대를 지정해야 하는데, 이 과정에서 <strong>DNS 서버를 조회</strong>한다.</li>\n</ul>\n<p><strong>프로토콜 스택, LAN 어댑터</strong></p>\n<ol>\n<li>프로토콜 스택이 브라우저로부터 메세지를 받는다.</li>\n<li>브라우저로부터 받은 메세지를 패킷 속에 저장한다.</li>\n<li>수신처 주소 등의 제어 정보를 덧붙여 패킷을 LAN 어댑터에 넘긴다.</li>\n<li>LAN 어댑터는 다음 Hop의 MAC 주소를 붙인 프레임을 전기 신호로 변환한다.</li>\n<li>신호를 LAN 케이블에 송출한다.</li>\n</ol>\n<p>프로토콜 스택은 통신 중 오류가 발생했을 때, 이 제어 정보를 사용해 고쳐 보내거나, 각종 상황을 조절하는 등 다양한 역할을 하게 된다.</p>\n<p><strong>허브, 스위치, 라우터</strong></p>\n<ol>\n<li>LAN 어댑터가 송신한 프레임은 스위칭 허브를 경유해 인터넷 접속용 라우터에 도착한다.</li>\n<li>라우터는 패킷을 프로바이더(통신사)에게 전달한다.</li>\n<li>인터넷으로 접속한다.</li>\n</ol>\n<p><strong>액세스 회선, 프로바이더</strong></p>\n<ol>\n<li>패킷은 인터넷의 입구에 있는 액세스 회선(통신 회선)에 의해 POP(Point of Presence)까지 운반된다.</li>\n<li>POP를 거쳐 인터넷의 핵심부로 들어간다.</li>\n<li>수 많은 고속 라우터들 사이로 패킷이 목적지로 흘러간다.</li>\n</ol>\n<p><strong>방화벽, 캐시서버</strong></p>\n<ol>\n<li>패킷은 인터넷을 통과하여 웹 서버측의 LAN에 도착한다.</li>\n<li>기다리고 있던 방화벽이 도착한 패킷을 검사한다.</li>\n<li>패킷이 웹 서버까지 가야하는지 가지 않아도 되는지를 판단하는 캐시 서버가 존재한다.</li>\n</ol>\n<p>굳이 서버까지 가지 않아도 되는 경우는 다음과 같다. 액세스한 페이지의 데이터가 캐시서버에 있으면 웹 서버에 의뢰하지 않고 바로 그 값을 읽을 수 있다. 페이지 데이터 중 다시 이용할 수 있는 것이 있으면 이는 캐시 서버에 저장된다.</p>\n<p><strong>웹 서버</strong></p>\n<ol>\n<li>패킷이 물리적인 웹 서버에 도착하면 웹 서버의 프로토콜 스택은 패킷을 추출해 메세지를 복원하고, 웹 서버 애플리케이션에 넘긴다.</li>\n<li>메세지를 받은 웹 서버 애플리케이션은 요청 메세지에 따른 데이터를 응답 메세지에 넣어 클라이언트로 전송한다.</li>\n<li>왔던 방식의 반대로 응답 메세지가 클라이언트에 전달된다.</li>\n</ol>\n<blockquote>\n<p>❓ <strong>주소창에 http 나 https와 같은 프로토콜을 명시하지 않아도 자동으로 해당 프로토콜이 붙는 이유?</strong></p>\n<ul>\n<li>브라우저에서 제공하는 기능으로, 도메인만 입력받은 경우 브라우저는 <strong>기본값으로 HTTP 프로토콜</strong>을 사용해 접속을 시도한다. (Port #: 80)</li>\n<li>HTTPS가 적용된 페이지라면, HTTP 접속 시도 시 301, 302 상태 코드를 반환해 <strong>리다이렉트하라는 메세지</strong>를 브라우저로 보낸다. 이를 받은 브라우저는 HTTPS로 다시 접속하게 된다.</li>\n<li>한 번이라도 HTTPS로 접속한 적이 있다면, HTTP를 허용하지 않고 HTTPS를 사용하는 연결만 허용하는 기능인 <strong>HSTS(HTTP Strict Transport Security)</strong> 목록에 저장된다. 이후 접속 시에는 곧바로 HTTPS 요청을 하게 된다.</li>\n</ul>\n</blockquote>\n<hr>\n<h2>📕 참고</h2>\n<ul>\n<li><a href=\"https://velog.io/@osk3856/TCP-Updated-Model\">OSI 7 Layer vs TCP/IP 5 Layer</a></li>\n<li><a href=\"https://ddongwon.tistory.com/71\">Application Layer 개요</a></li>\n<li><a href=\"https://github.com/JaeYeopHan/Interview_Question_for_Beginner/tree/master/Network\">Part 1-3 Network</a></li>\n<li><a href=\"https://developer.mozilla.org/ko/docs/Web/HTTP/Methods\">HTTP 요청 메서드</a></li>\n<li><a href=\"https://woojinger.tistory.com/85\">HTTP 2, HTTP 3</a></li>\n<li><a href=\"https://ko.wikipedia.org/wiki/%EC%84%9C%EB%B9%84%EC%8A%A4_%EA%B1%B0%EB%B6%80_%EA%B3%B5%EA%B2%A9\">서비스 거부 공격</a></li>\n<li><a href=\"https://www.cloudflare.com/ko-kr/learning/ssl/what-is-ssl/\">SSL이란 무엇인가요?</a></li>\n<li><a href=\"https://deveric.tistory.com/97\">브라우저에 URL을 입력했을 때 발생하는 일들</a></li>\n</ul>","frontmatter":{"title":"📡 Application Layer","date":"June 13, 2022","update":"June 13, 2022","tags":["Network","OSI","Application"],"series":"📡 Network"},"fields":{"slug":"/[Network]ApplicationLayer/","readingTime":{"minutes":35.745}}},"seriesList":{"edges":[{"node":{"id":"feb96c30-20bb-56ff-b9c5-f59e34681d18","fields":{"slug":"/[Network]ApplicationLayer/"},"frontmatter":{"title":"📡 Application Layer"}}},{"node":{"id":"52f62f41-d7d1-5651-9865-81e3e77c152b","fields":{"slug":"/[Network]TransportLayer/"},"frontmatter":{"title":"📡 Transport Layer"}}},{"node":{"id":"2c1cc1fb-5a1e-5f6e-a642-79b762db2575","fields":{"slug":"/[Network]NetworkLayer/"},"frontmatter":{"title":"📡 Network Layer"}}},{"node":{"id":"bf2198e2-0a1c-5488-b901-63801e954810","fields":{"slug":"/[Network]LinkLayer/"},"frontmatter":{"title":"📡 Link Layer"}}},{"node":{"id":"46f7d9b5-ecb9-5229-8587-45330a8b8bbc","fields":{"slug":"/[Network]Security/"},"frontmatter":{"title":"📡 Security"}}}]},"previous":{"fields":{"slug":"/[Programmers]60059/"},"frontmatter":{"title":"👩‍💻 60059. 자물쇠와 열쇠"}},"next":{"fields":{"slug":"/[스프링핵심원리_기본편]1.객체지향설계와스프링/"},"frontmatter":{"title":"📟 1. 객체 지향 설계와 스프링"}}},"pageContext":{"id":"feb96c30-20bb-56ff-b9c5-f59e34681d18","series":"📡 Network","previousPostId":"b1cd1d23-4a65-5294-a3be-1131dda0f6bf","nextPostId":"6ad93157-98a2-595a-b02f-3068c2407faa"}},"staticQueryHashes":[]}